모두의 창업 개인정보 유출 규모 2차 사업 민간 AI 기업 아미쿠스렉스 로폼 해킹 피해 반응 향후 전망 총정리
중소벤처기업부와 창업진흥원이 야심 차게 추진해 온 대국민 창업 지원 프로젝트 '모두의 창업'에서 또다시 대규모 개인정보 유출 사고가 터져 나와 충격을 주고 있습니다.
이번 사고는 지난 6월 1차 프로젝트 당시 플랫폼 자체 결함으로 5,000여 명의 정보가 유출된 지 불과 5개월 만에 발생한 연쇄 사고입니다. 특히 이번 2차 사업에서는 정부 메인 플랫폼이 아닌, 예비 창업자들에게 인공지능(AI) 솔루션을 제공하던 민간 협력 공급기업의 서버가 외부 해커에게 뚫리며 총 2만 명이 넘는 이용자 정보가 통째로 유출되었습니다.
이번 글에서는 '모두의 창업' 2차 사업 개인정보 유출 사고의 발생 경위와 해킹 대상 기업(아미쿠스렉스 로폼), 유출된 구체적인 정보 항목과 피해 규모, 스미싱 등 2차 피해 우려, 5개월 만에 재발한 정부 지원 사업의 보안 허점, 그리고 각계 반응과 향후 전망까지 핵심 내용을 총정리해 드립니다.
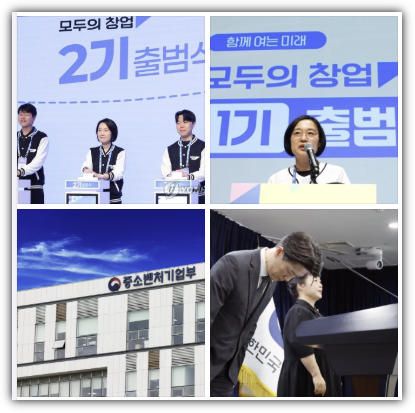
'모두의 창업' 2차 사업 해킹 사고 개요 및 발생 경위
2026년 11월 13일, 중기부와 창업진흥원은 '모두의 창업' 2차 프로젝트에 참여한 민간 AI 공급기업의 시스템 해킹으로 인해 참가자들의 개인정보가 유출되었다고 공식 발표했습니다.
- 사고 인지 시점: 2026년 11월 11일 오전 8시 30분경, 해당 민간 기업의 자체 보안 점검 과정에서 외부 침입 및 해킹 정황이 최초 포착되었습니다.
- 정부 보고 및 이용자 통지: 해당 기업은 11월 12일 오후 전담기관인 창업진흥원에 침해 사고 사실을 정식 보고했으며, 11월 13일 오후 피해 대상자들에게 개별 통지문을 발송했습니다.
- 해킹 침투 경로: 해외 인터넷프로토콜(IP)을 경유한 외부 악성 사이버 공격으로 파악되었으며, 기업의 독립 서버에 침투해 데이터베이스를 탈취한 것으로 확인되었습니다.
해킹 피해 기업 — AI 법률문서 솔루션 '아미쿠스렉스(로폼)'
이번에 해킹 공격을 받아 정보를 유출당한 기업은 2차 '모두의 창업' 사업에 선정된 50개 민간 AI 솔루션 공급기업 중 한 곳인 '아미쿠스렉스'입니다.
- 기업 및 서비스 개요: 아미쿠스렉스는 인공지능 기반의 온라인 법률문서 자동 작성 플랫폼인 '로폼(LawForm)'을 운영하는 리걸테크 스타트업입니다.
- 사업 참여 배경: '모두의 창업' 참가자들이 창업 아이디어를 구체화하고 법률 문서, 계약서, 정관 등을 손쉽게 작성할 수 있도록 돕는 공식 협력 파트너사로 참여 중이었습니다.
- 자체 서버 해킹: 정부의 '모두의 창업' 통합 플랫폼이 직접 뚫린 것은 아니지만, 참가자들이 해당 기업의 서비스를 이용하는 과정에서 연동된 아미쿠스렉스의 자체 데이터베이스가 해킹 피해를 입었습니다.
유출 규모 및 유출된 개인정보 항목
공식 발표에 따르면 이번 해킹으로 유출된 데이터 규모는 2만 건을 넘어섰습니다.
- 전체 유출 규모: 아미쿠스렉스가 보유·관리하던 기존 로폼 서비스 이용자 총 2만 28명의 개인정보가 유출되었습니다.
- '모두의 창업' 참가자 피해: 전체 2만여 명 중 중기부 지원 사업인 '모두의 창업' 2차 참가자 818명의 개인정보가 고스란히 포함된 것으로 확인되었습니다.
- 유출된 핵심 항목: 이용자의 이름, 휴대전화번호, 이메일 주소 등 3가지 민감 식별 정보가 유출되었습니다. (다행히 주민등록번호나 계좌번호 등 금융 정보는 유출되지 않은 것으로 파악되었습니다.)
스미싱·피싱 등 2차 피해 우려 및 대처 요령
유출된 정보가 예비 창업자들의 실명과 연락처, 이메일이라는 점에서 이를 악용한 교묘한 2차 공격이 강력히 우려되고 있습니다.
- 타깃형 스미싱 및 피싱 공격 위험: 유출된 전화번호로 창업 지원금 지급, 정부 정책자금 대출, 법률 자문 등을 사칭한 악성 링크(URL) 문자메시지가 대량 발송될 가능성이 매우 높습니다.
- 창업 아이디어 탈취 사칭 메일 주의: 예비 창업자들의 이메일 계정으로 투자 심사나 협업 제안을 위장한 악성 첨부파일이 포함된 해킹 메일이 유포될 수 있습니다.
- 피해 예방 행동 수칙: 중기부와 창업진흥원은 출처가 불분명한 문자메시지의 링크를 절대 클릭하지 말고, 정부나 기관을 사칭한 개인정보 재입력 요구에 응하지 말 것을 당부했습니다.
1차 사고 이후 5개월 만의 참사 — 반복된 보안 불감증 논란
이번 사건이 더욱 거센 공분을 사고 있는 이유는 불과 몇 달 전에도 똑같은 사업에서 대형 보안 사고가 터졌기 때문입니다.
- 지난 6월 1차 사업 5,000명 유출 사태: 2026년 6월, 1차 '모두의 창업' 프로젝트 당시 메인 플랫폼의 API 취약점으로 인해 참가자 5,000여 명의 개인정보와 함께 핵심 창업 아이디어까지 외부에 노출되는 대형 사고가 발생한 바 있습니다.
- 실효성 없는 재발 방지 대책: 당시 중기부와 창진원은 대국민 사과와 함께 보안 시스템을 전면 재정비하겠다고 약속했으나, 불과 5개월 만에 협력사 관리 부실로 또다시 해킹 사고가 터지며 '보안 불감증'이라는 거센 비판을 피할 수 없게 되었습니다.
- 공급망 보안(Third-Party Risk)의 사각지대: 메인 플랫폼만 단속하고 정작 참가자들이 직접 데이터를 입력하며 이용하는 외부 민간 AI 파트너사들의 서버 보안성 검증과 개인정보 파기 관리는 완전히 방치되어 있었다는 지적이 제기됩니다.
정부 조치 및 업계 반응
사고 직후 민관 합동 대응이 이뤄지고 있으나 수험생과 청년 창업가들의 불신은 극에 달했습니다.
- 기업 및 정부의 긴급 대응: 아미쿠스렉스는 침해 시스템의 해외 IP 접속 차단과 망 분리 조치를 완료했습니다. 중기부와 창진원은 개인정보보호위원회와 한국인터넷진흥원(KISA)에 침해 사실을 신고하고, 사업에 참여 중인 나머지 49개 AI 솔루션 공급기업 전체를 대상으로 시스템 보안 상태 및 개인정보 처리 실태에 대한 전수점검에 착수했습니다.
- 참가자들의 분노와 불신: 온라인 창업 커뮤니티에서는 "정부 사업이라 믿고 소중한 인적사항과 법률 정보를 맡겼는데 5개월 만에 또 털리느냐", "협력사 보안 점검도 제대로 안 하고 사업을 발주한 정부의 무책임한 탁상행정"이라는 비판이 쏟아지고 있습니다.
향후 전망 — 제재 절차와 공공 지원 사업 전반의 개혁 과제
이번 사태는 공공 창업 지원 사업의 신뢰도 하락과 함께 강력한 사법적·제도적 후폭풍을 불러올 전망입니다.
- 개인정보보호위원회의 과징금 및 처벌: 개인정보보호법상 안전조치 의무 위반 여부에 따라 해킹 피해를 낸 민간 공급기업은 물론, 위탁 및 관리 책임이 있는 공공기관에 대해서도 고강도 조사와 거액의 과징금·과태료 처분이 내려질 가능성이 큽니다.
- 협력사 보안 인증제 도입 불가피: 앞으로 정부 주도의 AI 바우처 및 스타트업 육성 사업에서는 참여 민간 기업에 대해 엄격한 클라우드 보안 인증(CSAP)이나 ISMS-P 수준의 보안 검증을 의무화하는 가이드라인이 신설될 것으로 보입니다.
- 사업 참여 위축과 신뢰 회복의 과제: 정부가 추진하는 AI 기반 디지털 플랫폼 창업 생태계가 잇따른 해킹 악재로 인해 심각한 타격을 입은 만큼, 근본적인 보안 거버넌스 쇄신 없이는 국민적 신뢰를 회복하기 어려울 것입니다.
핵심 요약
- 사고 개요: 2026년 11월 13일, 중기부·창진원의 '모두의 창업' 2차 사업 공식 AI 공급기업인 '아미쿠스렉스(로폼)'의 자체 서버가 외부 해킹을 당해 대규모 개인정보 유출 발생.
- 유출 규모: 전체 2만 28명(모두의 창업 2차 참가자 818명 포함)의 이름, 전화번호, 이메일 주소 유출.
- 문제점: 지난 6월 1차 사업 5,000명 유출 사태에 이어 불과 5개월 만에 협력사 보안 부실로 유사 사고가 재발하며 정부 관리 체계의 맹점 노출.
- 대응 및 전망: 50개 파트너사 전수점검 및 KISA 조사가 진행 중이나, 참가자들을 노린 2차 스미싱·피싱 피해 우려와 함께 정부 창업 사업 전반의 보안 인증 및 외주 관리 강화가 시급합니다.
#모두의창업 #모두의창업해킹 #개인정보유출 #아미쿠스렉스 #로폼해킹 #중소벤처기업부 #창업진흥원 #스미싱주의 #공급망보안 #개인정보유출피해